Firmy sa dnes predbiehajú v zavádzaní umelej inteligencie. „Je dosť možné, že v niektorých firmách používajú viac AI nástrojov, než o koľkých vedenie naozaj vie,“ hovorí Jozef Cheben, konateľ spoločnosti BINTURONIX. Obchodník si cez verejný chatbot upraví ponuku, personalista spracuje životopisy a vývojár nechá skontrolovať časť zdrojového kódu, aby ušetril čas.
Firemné údaje sa však takto dostávajú do služieb, ktoré nikto interne neposúdil z bezpečnostného hľadiska. Viete, aké údaje vaši zamestnanci vkladajú do AI?
Jozef Cheben, CEO spoločnosti BINTURONIX, ktorá poskytuje manažované IT služby, kybernetickú bezpečnosť a technologické poradenstvo pre malé a stredné firmy
Najväčším rizikom sú dáta a priveľké oprávnenia
Pri bezpečnosti AI sa často spomínajú nové typy útokov ako prompt injection, teda podstrčenie škodlivej inštrukcie, manipulácia modelu alebo otrávenie dát. Mnohé problémy však vznikajú pre dobre známe chyby: priveľa oprávnení, slabá kontrola prístupu, nesprávna konfigurácia a chýbajúci monitoring.
Umelá inteligencia sa dnes využíva v marketingu, programovaní aj vývoji aplikácií. Kedy vzniká pri jej používaní pre firmu bezpečnostné riziko?
Záleží na tom, aké údaje do AI vkladáte, ktorý konkrétny nástroj používate a najmä, akú mieru autonómie mu povolíte. Je pravda, že pri tvorbe bežného obrázka alebo príspevku na sociálne siete býva riziko nižšie, pokiaľ nezadávate citlivé údaje, ale stále platí, že kontrola výstupov je dôležitá. Riziko rastie, keď AI povolíte prístup k firemným súborom a priečinkom a umožníte jej meniť ich obsah.
Nástroje ako ChatGPT či Claude sa dnes dajú prepojiť s e-mailmi, tabuľkami či prezentáciami. Je to praktické, no treba si dávať pozor na to, čo všetko im dovolíte. Predstavte si, že AI agent vám pripraví cenovú ponuku. V prípade, že mu povolíte aj odosielanie e-mailov bez vášho súhlasu, môže vášmu zákazníkovi odoslať ponuku s nesprávnou cenou alebo obchodnými podmienkami skôr, než ju stihnete skontrolovať.
Aby sme takéto riziká minimalizovali, mieru autonómie AI agenta by sme mali významne limitovať. Hoci AI vie a je schopná autonómne pracovať, mojím odporúčaním je vždy schvaľovať jednotlivé kroky a akcie.
Človek dnes dobrovoľne deleguje zodpovednosť AI, pretože mu to šetrí čas. Som však presvedčený, že práve toto ľudské pohodlie predstavuje obrovské bezpečnostné riziko.
Čo môžu firmy pri používaní AI robiť inak?
Bezpečnosť AI nie je funkcia, ktorú stačí zapnúť v administrátorskom rozhraní. Je to aj o procesoch a nastavení, ktoré si firma musí postupne vybudovať. Vedenie nepotrebuje poznať každý technický detail.
Firma si musí vedieť odpovedať na štyri otázky pri používaní AI:
- Kde AI používame?
- Aké údaje jej zverujeme?
- Čo môže AI vykonať?
- Kto zodpovedá za riziká?
Ak by som mal predošlé tri body zjednodušiť tak do AI dávam iba take údaje, ktoré sú potrebné na konkrétnu úlohu.
- Ak napríklad potrebujem návrh štruktúry dokumentu, stačí opis alebo vzorové údaje.
- Rovnaké pravidlo platí pre prístup k celým priečinkom. Ak AI dám oprávnenie na celú priečinkovú štruktúru, môže sa stať, že získa aj prístup k dokumentom, ktoré na danú úlohu nepotrebuje. Preto odporúčam vyhradiť konkrétne súbory alebo pracovný priečinok a nastaviť minimálne potrebné oprávnenia.
- Ak má AI dokumenty iba analyzovať, nepotrebuje mať oprávnenie na ich úpravu či mazanie.
- Ak chceme pripravovať cenové ponuky a zmluvy, je vhodné si najprv overiť, či je daný nástroj interne schválený na spracovanie takýchto informácií.
- Čo sa týka anonymizácie dát, zmazanie mien nestačí. Citlivé informácie totiž môžu zostať aj v texte, komentároch, skrytých hárkoch alebo metadátach. Rovnaké pravidlo platí pre prekrytie textu čiernym obdĺžnikom.
Ochranu nemožno postaviť iba na tom, že model rozpozná nebezpečnú inštrukciu. Oprávnenia musia byť obmedzené technicky, citlivé operácie má schvaľovať človek a dôležité operácie agenta by mali byť zaznamenané tak, aby sa dalo spätne zistiť, čo vykonal.
Čo môžu firme spôsobiť AI agenti?
Kým chatbot zväčša iba odpovie, agent už môže čítať e-maily, vyhľadáva v dokumentoch, pristupuje k API, dokáže meniť záznamy v databáze alebo spúšťať programový kód.
Ak má AI asistent sumarizovať poštu, potrebuje čítať správy. Nemusí ich však odosielať. Ak túto možnosť dostane, škodlivá inštrukcia ukrytá v prijatom e-maile môže zmanipulovať jeho správanie a viesť k odoslaniu citlivých údajov útočníkovi. Ochranu nemožno postaviť iba na tom, že model rozpozná nebezpečnú inštrukciu. Oprávnenia musia byť obmedzené technicky, citlivé operácie má schvaľovať človek a dôležité operácie agenta by mali byť zaznamenané tak, aby sa dalo spätne zistiť, čo vykonal.
Pri AI platí rovnako ako pri iných systémoch pravidlo minimálnych oprávnení. Autonómny agent by mali dostať iba také prístupy, oprávnenia a dáta, ktoré nevyhnutné potrebuje.
Prečo firmy podceňujú bezpečnosť?
Firmy často vidia náklady na bezpečnosť okamžite, ale jej prínos si uvedomia až pri incidente. Niekedy chýba aj jasná zodpovednosť alebo predstava, čo by výpadok znamenal pre podnikanie. Bezpečnosť chráni výrobu, tržby a dôveru zákazníkov a môže byť aj podmienkou získania zákazky. Napriek tomu je častokrát komplikované presvedčiť klientov, aby každý mesiac platila za bezpečnostný dohľad nad systémami a riešenie bezpečnostných incidentov.
AI významne pomáha útočníkom zrýchľovať a rozširovať niektoré útoky. Náklady s takýmito útokmi sa už dnes znižujú a sú dostupnejšie aj pre mladistvých útočníkov. Je však potrebné povedať, že AI rovnako pomáha aj pri odhaľovaní incidentov. Firmy bez pripravených ľudí, kontinuálneho monitoringu a nacvičených postupov však tieto možnosti nemusia vedieť využiť.
Predstavte si firmu, ktorá je súčasťou dodávateľského reťazca. V zmluve sa zaviazala dodávať načas, inak jej hrozí pokuta. Keď však škodlivý kód vyradí z prevádzky CNC stroj za stovky tisíc eur, firma musí riešiť odstávku aj zmeškané dodávky. Útočník sa pritom môže do jej systémov dostať cez nedostatočne zabezpečenú cloudovú službu alebo softvér na vzdialenú údržbu.
S pribúdajúcimi incidentmi si firmy uvedomujú, dôležitosť preventívnych opatrení. Klientom sa vždy snažím vysvetliť, že primerané náklady na prevenciu, dohľad a pripravenú obnovu treba porovnávať s tým, koľko by ich firmu stál jede deň prípadne týždeň odstávky.
Čo hovoria o téme bezpečnostných incidentov dáta?
Spoločnosť IBM napríklad skúmala 600 organizácií, ktoré riešili narušenie bezpečnosti. 13 % z nich zaznamenalo incident zasahujúci AI model alebo aplikáciu, pričom nemali zavedené primerané prístupové kontroly pre AI. V celej skúmanej vzorke 63 % organizácií nemalo hotovú politiku riadenia AI alebo ju ešte len pripravovalo.
Samostatným problémom je aj neoficiálne používanie AI bez vedomia firmy, tzv. shadow AI. Zamestnanec vloží zmluvu, zoznam zákazníkov alebo zdrojový kód do verejnej služby, aby si urýchlil prácu. Tie dáta však práve odišli do prostredia, nad ktorým stráca kontrolu.
V Európskej únii od februára 2025 platia ustanovenia AI Actu týkajúce sa AI gramotnosti. Poskytovatelia a používatelia AI systémov musia prijímať opatrenia na rozvoj znalostí ľudí, ktorí s nimi pracujú. Školenie zamestnancov preto už nie je iba odporúčaním bezpečnostného tímu, ale je súčasťou regulačnej pripravenosti.
Firmy pracujú aj s rôznymi aplikáciami a CRM softvérmi, ktoré využívajú AI. Podľa čoho by si ich mali vyberať?
Dodávateľa by som sa vždy pýtal tri veci:
- Kde budú uložené naše dáta?
- Ako často sa zálohujú?
- A ako sú chránené pred neoprávneným prístupom, krádežou alebo zneužitím?
Odpovede na tieto otázky by mala firma poznať ešte predtým, ako do systému vloží údaje o zákazníkoch, obchodné dokumenty alebo faktúry.
Bezpečnosť firemných dát začína aj výberom správneho CRM systému
Firmy dnes ukladajú do CRM systémov kontakty na zákazníkov, obchodné prípady, cenové ponuky aj faktúry. Pri výbere softvéru by ste nemali posudzovať iba jeho funkcie, cenu a jednoduchosť používania, ale aj spôsob zabezpečenia údajov a bezpečnosť dát.
Ako vybrať CRM systém, ktorému môžete zveriť firemné dáta?
Overte si:
- Kde sa údaje uchovávajú?
- Ako sú chránené a zálohované?
- Kto k nim môže pristupovať?
- Aké podmienky platia pri ukončení používania systému?
Dôležitý je aj spôsob, akým firma CRM používa. Zamestnanci by mali mať prístup iba k údajom, ktoré potrebujú na svoju prácu. Samozrejmosťou by mali byť individuálne používateľské účty, pravidelná kontrola prístupov a jasné pravidlá práce s firemnými dátami.
Ku ktorým firemným údajom môžu mať prístup AI nástroje a agenti?
S rozširovaním AI ide o relevantnú otázku. Prístup AI k CRM systému by nemal byť automatický ani neobmedzený, ale nastavený podľa konkrétnej úlohy a bezpečnostných pravidiel firmy.
Pri výbere softvéru by ste nemali posudzovať iba jeho funkcie, cenu a jednoduchosť používania, ale aj spôsob zabezpečenia údajov a bezpečnosť dát
Ako FLOWii chráni firemné dáta?
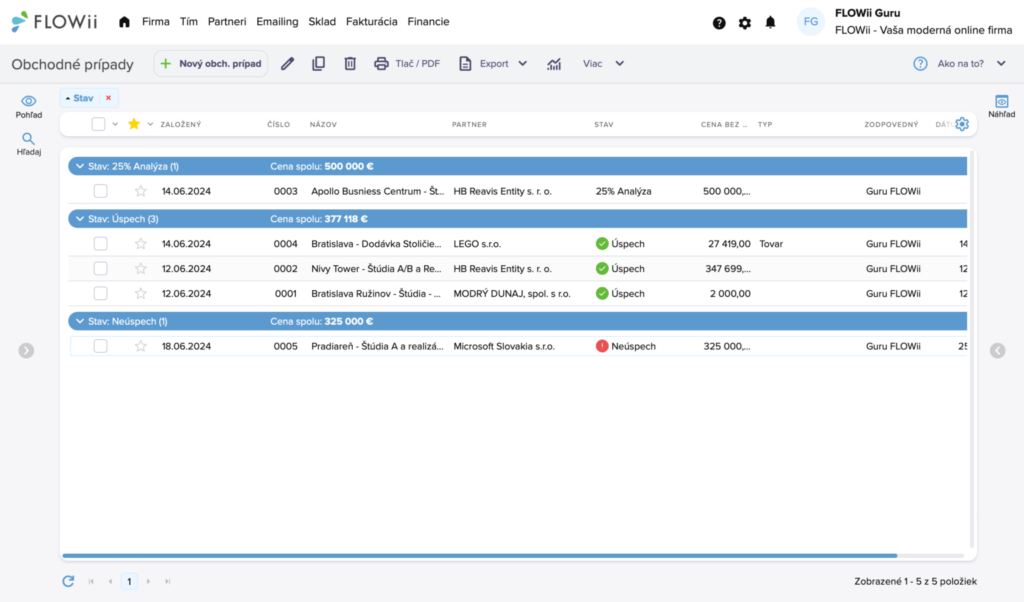
FLOWii spája správu zákazníkov, obchodných prípadov, fakturáciu a ďalšie firemné procesy v jednom systéme. Na ochranu údajov využíva zabezpečené dátové centrá, šifrovanú komunikáciu a šifrované zálohovanie dát. Súčasťou systému sú aj mechanizmy na ochranu pred neoprávneným prístupom a sieťovými útokmi.
Vo firme si môžete nastaviť používateľské oprávnenia podľa pracovných úloh a určiť, kto môže jednotlivé údaje zobrazovať, upravovať či exportovať.
Podrobnejšie informácie o ochrane údajov nájdete aj na stránke Bezpečnosť FLOWii.
Päť základných krokov na používanie AI vo firme
Menšia firma nepotrebuje hneď samostatné oddelenie bezpečnosti AI. Potrebuje zodpovedného človeka, zoznam schválených nástrojov, pravidlá práce s údajmi a odbornú pomoc pri rizikovejších projektoch.
Väčšia firma by mala zodpovednosť rozdeliť medzi IT, kybernetickú bezpečnosť, vývoj, právne oddelenie, ochranu osobných údajov, nákup a prevádzku.
1. Nech AI firme pomáha a rozhodnutia nech robia ľudia
Umelá inteligencia má podporovať odborný úsudok zamestnancov. Určite, ktoré výstupy a rozhodnutia vyžadujú kontrolu človeka a kto za nich zodpovedá.
2. Chráňte firemné a osobné údaje
Stanovte, aké informácie môžu zamestnanci zadávať do AI. Používajte schválené nástroje s overenými podmienkami ochrany údajov a kontrolujte dodržiavanie pravidiel.
3. Technicky obmedzte prístupy a oprávnenia
Použite firemné účty, viacfaktorové prihlasovanie a najmenšie potrebné oprávnenia. Ak AI potrebuje čítať konkrétny priečinok, nesprístupňujte jej celý disk. Ak má sumarizovať poštu, nepotrebuje ju odosielať.
4. Buďte transparentní pri používaní AI
Jasne komunikujte, kde a na aký účel AI využívate. Zákazníkov ani zamestnancov nezavádzajte o tom, či komunikujú s človekom alebo s AI.
5. Pred nasadením AI zaškoľte zamestnancov
Naučte ľudí overovať výstupy, rozpoznávať chyby a vedieť, kedy AI nepoužiť. Vzdelávanie robte kontinuálne a aktualizujte ich pre zamestnancov.

Petra Nagyová
Komunikačná konzultantka | Writerka | Mentorka
Petra Nagyová je komunikačná konzultantka, mentorka a copywriterka s viac než 15-ročnou praxou v obsahovom marketingu. Pre FLOWii spovedá ľudí z firiem a ich podnikateľské príbehy, ako im pomáha CRM a riešenia od FLOWii. V minulosti sa podieľala na písaní marketingovej knihy Levosphere – Marketing v praxi. V komunikácii prirodzene prepája príbehy značiek s konkrétnou hodnotou pre čitateľov.